Che l’allarme sulla “guerra ibrida” sia un pretesto per aumentare le spese militari, ci viene confermato piuttosto nitidamente dal presidente del Senato Larussa quando afferma che:
“La premier saggiamente ha detto che quando si parla di difesa è sbagliato far polemica sull’acquisto di armi. Ormai buona parte va destinata a contrastare gli attacchi cyber, che avvengono anche in tempi di pace. E non è una guerra gratis. Per combatterla servono investimenti di un certo peso”.
Come sempre occorre analizzare separatamente – e poi riconnettere – i fatti e le loro conseguenze.
I fatti sono alcune presunte “incursioni hacker” che si sarebbero intensificate negli ultimi giorni. Intensificate, ma non nate ieri o dal nulla.
Nel 2024 l’Agenzia per la cybersicurezza nazionale aveva registrato 1.979 eventi e 573 incidenti con impatto confermato. Nel primo semestre 2025 gli “eventi” sono saliti a 1.549, il 53% in più rispetto allo stesso periodo dell’anno precedente, mentre gli “incidenti” sono aumentati del 98%, arrivando a 346.
Non tutti questi episodi sono ovviamente riconducibili alla cosiddetta “guerra ibrida”, ma i dati dimostrano quanto sia cresciuta la pressione sui sistemi informatici e sulle nostre reti, spesso rivelandone la grande vulnerabilità.
E’ da tempo infatti che tutte le infrastrutture grandi o piccole, istituzionali o meno, vengono periodicamente sottoposte ad attacchi hacker.
Il nostro stesso giornale, in più occasioni, è andato down per incursioni sul sistema. I nostri bravi tecnici, oltre a ripristinarlo, il più delle volte rilevavano come gli attacchi provenissero dalla Russia, fors’anche dall’Ucraina o dalla Bulgaria (“merito” dei caratteri cirillici, comuni a tutti e tre i paesi). Eppure riteniamo, a differenza di Tajani, di non avere conti in sospeso con il Cremlino, in nessun senso, neanche positivo.
Tant’è che in ogni “incidente” alla fine si capiva che erano opera di “ragazzi” che si mettevano alla prova per “farsi un curriculum” da presentare poi a soggetti in grado di dar loro un posto di lavoro (sia “pubblico”, come i servizi di sicurezza, sia privato come le aziende che producono antivirus).
In questi giorni gli attacchi hacker che il ministro Crosetto si è affrettato ad accollare alla Russia hanno colpito i sistemi della Grande Distribuzione in Europa ed anche in qualche città italiana, mandando in malora qualche milione di euro in prodotti surgelati.
Diverso quanto accaduto in Francia nei laboratori di conservazione del sangue. Lì sistemi di protezione più avanzati hanno impedito che accadesse il disastro.
Poi ci sono stati gli allarmi-bomba sugli aerei. Ma qui la procedura è stata molto più semplice, visto che si trattava solo dell’invio relativamente massiccio di mail agli uffici aeroportuali o alle linee aeree annunciando bombe a bordo; più un malevolo mail bombing o “telefonate anonime”che non un’incursione hacker vera e propria.
Il responsabile della cybersicurezza della polizia postale, Ivano Gabrielli (finito anche lui nel mirino degli hacker, ndr), così spiega in una intervista a Il Domani come stanno le cose: “Non possiamo ancora parlare di piste. I dati che abbiamo sono esigui: poche mail, che tra loro sono pure diverse. Cambia l’autore, cambiano le caselle di posta, cambia la modalità di scrittura. L’unico minimo comune denominatore sembra quello di voler creare il panico…. Non abbiamo elementi per dire che i falsi allarmi bomba sui voli provengano dalla stessa mano. Potrebbero, invece, esserci più soggetti intervenuti per un obiettivo comune: creare allarmismo”.
Legittimamente tutti si interrogano su chi sia l’origine di questi attacchi indubbiamente fatti per allarmare e angosciare l’opinione pubblica. O meglio, possiamo affermare che c’è una gestione politica e comunicativa dei governi e dei mass media più guerrafondai che sta alimentando volutamente lo “stato d’ansia permanente” invece di tranquillizzare la popolazione.
E’ evidente che l’intenzione sia quella di creare un sentiment nella società che alla lunga mira ad invertire la contrarietà della maggioranza della popolazione alle spese militari, al riarmo, al coinvolgimento del paese nella guerra, sia in Ucraina che altrove.
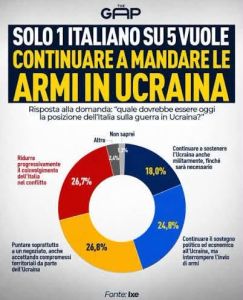
Un recente sondaggio della Ixè rileva come solo il 18% degli intervistati sia favorevole a continuare a inviare armi a Kiev. Una bella rogna per il governo, ma anche per i guerrafondai del centro-sinistra qualora dovessero tornare a governare.
Tra i bersagli degli hacker, immediatamente definiti da Tajani come “filorussi”, figura anche il ministro degli Esteri, insieme ad altre diciassette personalità italiane ed europee. Alcune con incarichi di responsabilità, altre del tutto improbabili.
Decisamente tagliente la replica alle accuse di Tajani da parte dell’ambasciata russa in Italia: “Abbiamo sentito dire che nel dark web si spaccia la droga. Quindi, stiamo alla larga. Come ci sia finito Tajani, è da chiedere a chi bazzica da quelle parti”.
Ma, per rimanere ai fatti, mentre Tajani va in video a lamentarsi di essere oggetto di richieste di informazioni “malevole”, sarebbe doveroso sottolineare come tutti gli esponenti del governo – anche quelli con responsabilità specifiche – siano rimasti silenti e inerti quando i malware israeliani si sono infilati nei telefoni di giornalisti e attivisti italiani. In quei casi, a nostra memoria, non si sono sentite alte grida contro la “guerra ibrida”. Eppure sicuramente di questo si trattava, anche se fatta da un “alleato”…
Sugli attacchi hacker di questi giorni, le intelligence europee stanno verificando varie piste, tra cui anche quella russa, ma non ci sono ancora dati certi.
Però è proprio su questo “nemico” che insiste il ministro Guido Crosetto e tutto l’apparato politico/mediatico favorevole ad uno scontro frontale con Mosca e inviperito per lo scarso consenso di cui dispone nella società.
Come avevamo segnalato con ragionevole anticipo su questo giornale, Crosetto aveva messo entrambi i problemi al centro del Rapporto “Il contrasto alla guerra ibrida: una strategia attiva”, ossia il documento presentato un anno fa al Consiglio Supremo di Difesa al Quirinale.
Nel libro bianco di Crosetto dentro il calderone ci era finito tutto e il contrario di tutto: dai sabotaggi alle interferenze elettorali, dalla disinformazione agli attacchi informatici, dalle critiche alla Nato e alle istituzioni europee alla diffusione della sfiducia, e più recentemente dalle vetrine di Milano ai balletti russi…
In pratica la definizione di “guerra ibrida” copre ormai uno spettro di presunte minacce talmente adattabile ad ogni circostanza “fastidiosa” da diventare facilmente utilizzabile, sia in senso offensivo verso l’esterno che in senso repressivo all’interno del paese, con l’obiettivo di “scoraggiare” o criminalizzare chi si oppone al coinvolgimento dell’Italia nella guerra in Ucraina e al riarmo.
In secondo luogo gli allarmi di questi giorni servono anche agli “interessi di bottega”.
Al Senato in questi giorni è all’esame il Ddl 2028 sul “Rafforzamento delle capacità di difesa nazionale”. Il testo si articola in tre capitoli e quindici articoli. L’obiettivo è adeguare lo strumento militare nazionale a un contesto strategico segnato da competizione multi-dominio, evoluzione tecnologica, minacce ibride, operazioni cibernetiche e crescente necessità di accelerare i cicli di sviluppo e acquisizione delle capacità operative.
L’impianto del provvedimento ruota attorno alla costituzione di Forze di riserva, articolate su tre componenti: la Riserva Operativa, composta da personale richiamabile in servizio fino a cinque anni dopo il congedo, prorogabili annualmente su base volontaria; la Riserva volontaria specialistica; la Riserva territoriale.
Nel dispositivo il ministero della Difesa viene chiamato a promuovere e sostenere iniziative dirette allo sviluppo e alla valorizzazione della cultura della difesa, con particolare riferimento “al ruolo svolto dalle Forze armate a sostegno della competitività nazionale”.
Il disegno di legge istituisce, alle dirette dipendenze del Capo di stato maggiore della Difesa, il “Centro interforze di addestramento per il combattimento e per il contrasto alla minaccia ibrida”.
Al Senato sono previste nuove sedute il 10 (il giorno in cui Crosetto sarà ascoltato anche al Copasir), l’11 e il 12 novembre, con la prospettiva di finire al dibattito dell’Aula a fine mese.
Il clima creato intorno agli allarmi hacker e agli allarmi bomba, tra l’altro, potrebbe indubbiamente favorire una approvazione rapida e bipartisan del disegno di legge fortemente voluto dal ministero della Difesa. Non sia mai detto che un allarme non si trasformi in soldi…
- © Riproduzione possibile DIETRO ESPLICITO CONSENSO della REDAZIONE di CONTROPIANO
Ultima modifica: stampa

Luigi
è la stessa storia delle armi di distruzione di massa in Iraq siamo maestri nella disinformazione
Pasquale
Si chiama saccheggio di risorse pubbliche.